
Ciberataques a supermercados y bancos de sangre en Europa: qué se sabe y qué falta por aclarar
Una serie de intrusiones en sistemas de refrigeración de supermercados de varios países europeos y en bancos de sangre franceses expone riesgos para alimentos y muestras sanitarias. Aún no hay pruebas que vinculen todos los casos.
Claves
- Los ataques afectaron refrigeración de supermercados en nueve países europeos y tres bancos de sangre en Francia, según Euronews.
- Los atacantes explotaron ciberseguridad débil y vulnerabilidades en el gestor AK-SM del fabricante Danfoss, según Euronews.
- No hay pruebas que vinculen todos los casos, identifiquen a responsables ni confirmen el uso de inteligencia artificial.
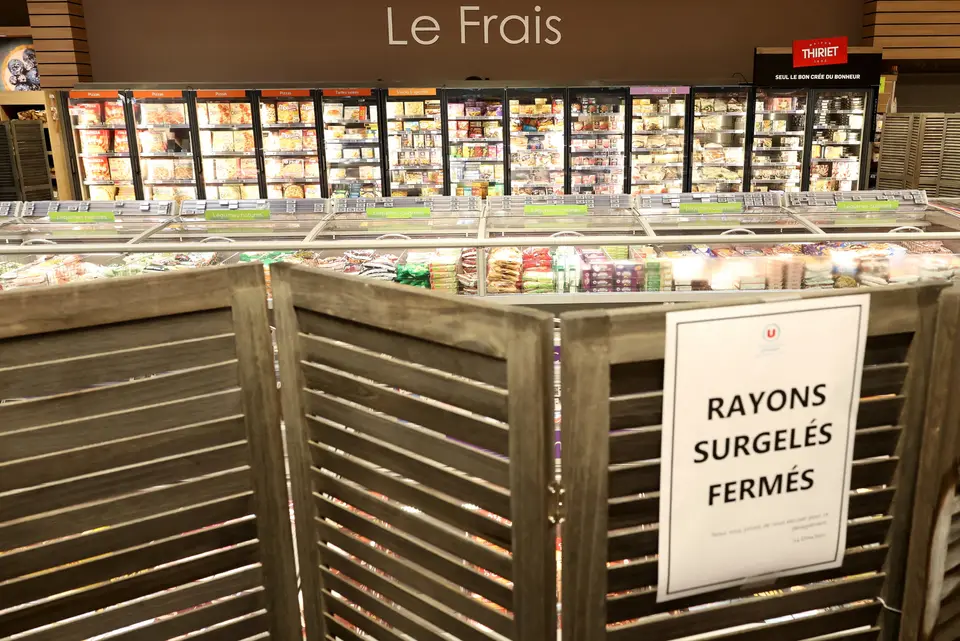
Una serie de ciberataques contra sistemas de refrigeración ha afectado a comercios y a bancos de sangre en Europa. Según la agencia EFE, citada por Infobae, los incidentes alcanzaron a supermercados de varios países y a tres bancos de sangre franceses, que sufrieron una intrusión el lunes que elevó de forma drástica la temperatura de las neveras donde guardaban las donaciones. Las alarmas funcionaron y, según las fuentes, no hubo consecuencias para la salud en el caso francés.
Las cifras de alcance varían según la fuente. Infobae indica que la oleada conocida el 2 de noviembre afectó inicialmente a comercios de al menos cinco países europeos, y que después se sumaron otros territorios. Euronews, por su parte, señala que los sistemas de refrigeración de supermercados de nueve países fueron atacados los días 2 y 3 de noviembre, junto con varios bancos de sangre en Francia. Infobae también menciona ataques posteriores en Bélgica, Países Bajos y Suecia durante esa semana.
Los incidentes afectaron a sistemas de refrigeración conectados a plataformas que permiten supervisar y modificar equipos a distancia. Según Euronews, los atacantes aprovecharon una ciberseguridad débil y vulnerabilidades en el gestor de sistemas de refrigeración AK-SM, del fabricante danés Danfoss. Con ese acceso alteraron la temperatura o los ciclos de descongelación, lo que provocó pérdidas de alimentos y retiradas preventivas de productos en algunos establecimientos. Euronews informa además de que una empresa de ciberseguridad detectó más de 276 intentos de acceso a sistemas de refrigeración en los diez días previos a los ataques, lo que sugiere una posible operación coordinada.
Sobre los responsables, las fuentes coinciden en que todavía no existen pruebas que vinculen todos los episodios, que se pueda atribuir la autoría a un grupo concreto ni que se haya confirmado el uso de inteligencia artificial. El Kremlin rechazó las acusaciones europeas sobre una posible conexión con Rusia, según Infobae. Los expertos consultados, como Hervé Lambert, de Panda Security, y Josep Albors, de ESET España, señalan que los casos comparten elementos comunes, pero que las hipótesis no bastan para afirmar que tengan un mismo origen.
Los especialistas insisten en que la respuesta no debe limitarse a investigar lo ocurrido. Recomiendan identificar qué equipos físicos están bajo control remoto, restringir el acceso a personal autorizado, mantener los sistemas actualizados, no exponer directamente los dispositivos industriales a internet y separar las redes corporativas de las que gestionan instalaciones críticas. El objetivo, según coinciden, es evitar que una intrusión digital derive en una crisis física o sanitaria.
Por qué importa
el caso muestra que equipos industriales conectados a internet, como los de frío de supermercados o de bancos de sangre, pueden convertirse en un punto débil con consecuencias para alimentos y salud pública. Las investigaciones siguen abiertas y las atribuciones aún no están confirmadas.
El mundo en 5 claves
Las cinco noticias más importantes del día, explicadas en un correo breve. Gratis, cada mañana.